Quando a equipe não sabe o que pode e o que não pode fazer com IA, acontecem dois problemas ao mesmo tempo. Uns não usam por medo. Outros usam sem nenhum cuidado, colando contrato, planilha de cliente e o que mais aparecer.
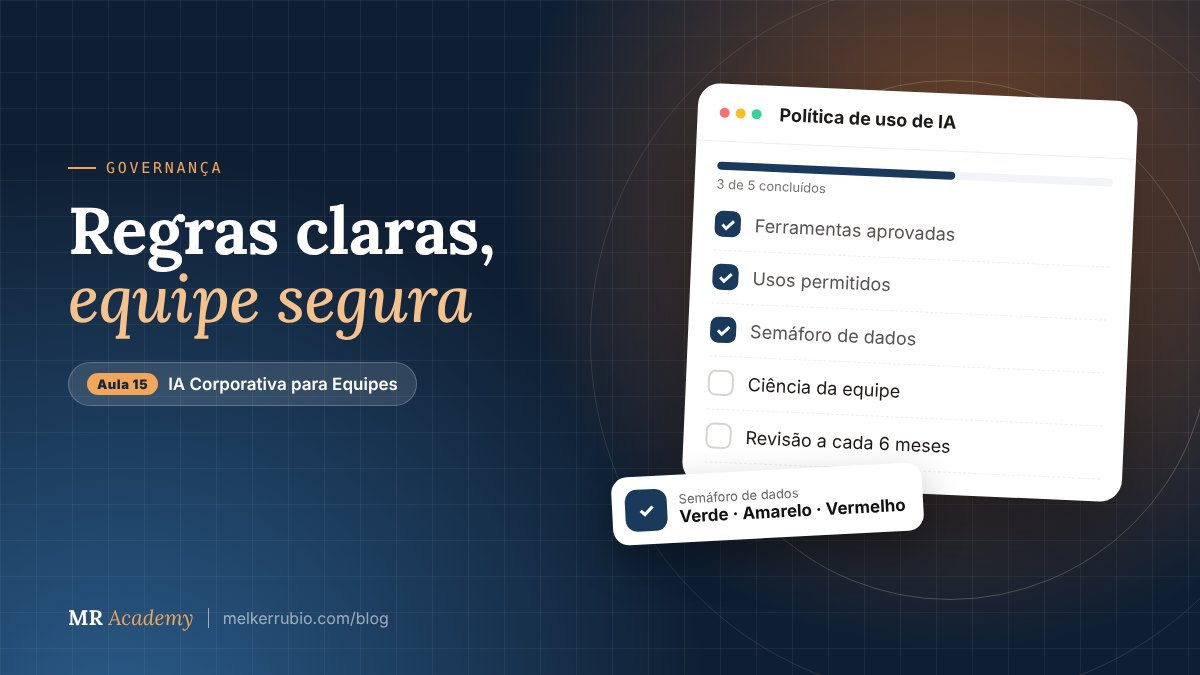
A política de uso de IA resolve os dois. Ela diz o que é permitido, o que é proibido e como pedir ajuda. Neste post você vai ver o que não pode faltar nela e como implantar sem virar um documento esquecido na gaveta.
Por que sua empresa precisa de uma
- Protege a empresa: menos risco de vazamento, erro e problema legal.
- Protege a equipe: cada pessoa sabe o que pode fazer, sem medo.
- Protege os clientes: os dados deles são tratados com cuidado.
- Organiza a adoção: define ferramentas, responsáveis e padrões.
O que não pode faltar
Este post é educativo e não substitui orientação jurídica. O ideal é que a versão final da política passe por um advogado ou pelo encarregado de proteção de dados da empresa.
A ponte com a LGPD
A política de IA deve refletir os princípios da LGPD (Lei nº 13.709/2018). Na prática, fica assim:
Atenção redobrada com os dados pessoais sensíveis: saúde, religião, origem racial ou étnica, opinião política, filiação sindical, vida sexual, dados genéticos e biométricos. Como regra, eles não entram em ferramentas de IA abertas.
O semáforo de dados: a parte que todo mundo consulta
Se a equipe for ler só uma página da política, que seja esta:
Um laboratório de análises clínicas criou uma política com uma regra central: nenhum dado de paciente entra em ferramenta de IA. A IA é usada para comunicação geral, treinamentos internos e documentos administrativos sem dados pessoais. A regra é tão simples que todo mundo entende e lembra. E o risco mais grave do negócio deixou de existir.
Proibir sem oferecer alternativa não funciona
Se a política só proíbe e não aprova nenhuma ferramenta, a equipe continua usando IA, só que escondido e em conta pessoal. Por isso, aprove pelo menos uma ferramenta e deixe claro com qual conta ela deve ser usada.
Junto com a lista de proibidos, coloque exemplos concretos do que pode: rascunhos, resumos internos sem dados sensíveis, ideias de marketing, preparação de reuniões, treinamentos. Gente que sabe o que pode usa mais e com mais segurança.
Implante em uma semana
- Adapte um modelo de política com a direção e as áreas.
- Peça revisão jurídica, se possível.
- Apresente em uma reunião de 30 minutos, com exemplos práticos.
- Colete a ciência de cada colaborador, por assinatura ou confirmação digital.
- Publique num lugar fácil de achar e marque a revisão para daqui a seis meses.
Para colocar em prática hoje
- Defina qual ferramenta de IA está aprovada na sua empresa e com qual conta deve ser usada.
- Escreva o semáforo de dados com três exemplos em cada cor.
- Marque uma reunião de 30 minutos para apresentar as regras à equipe.